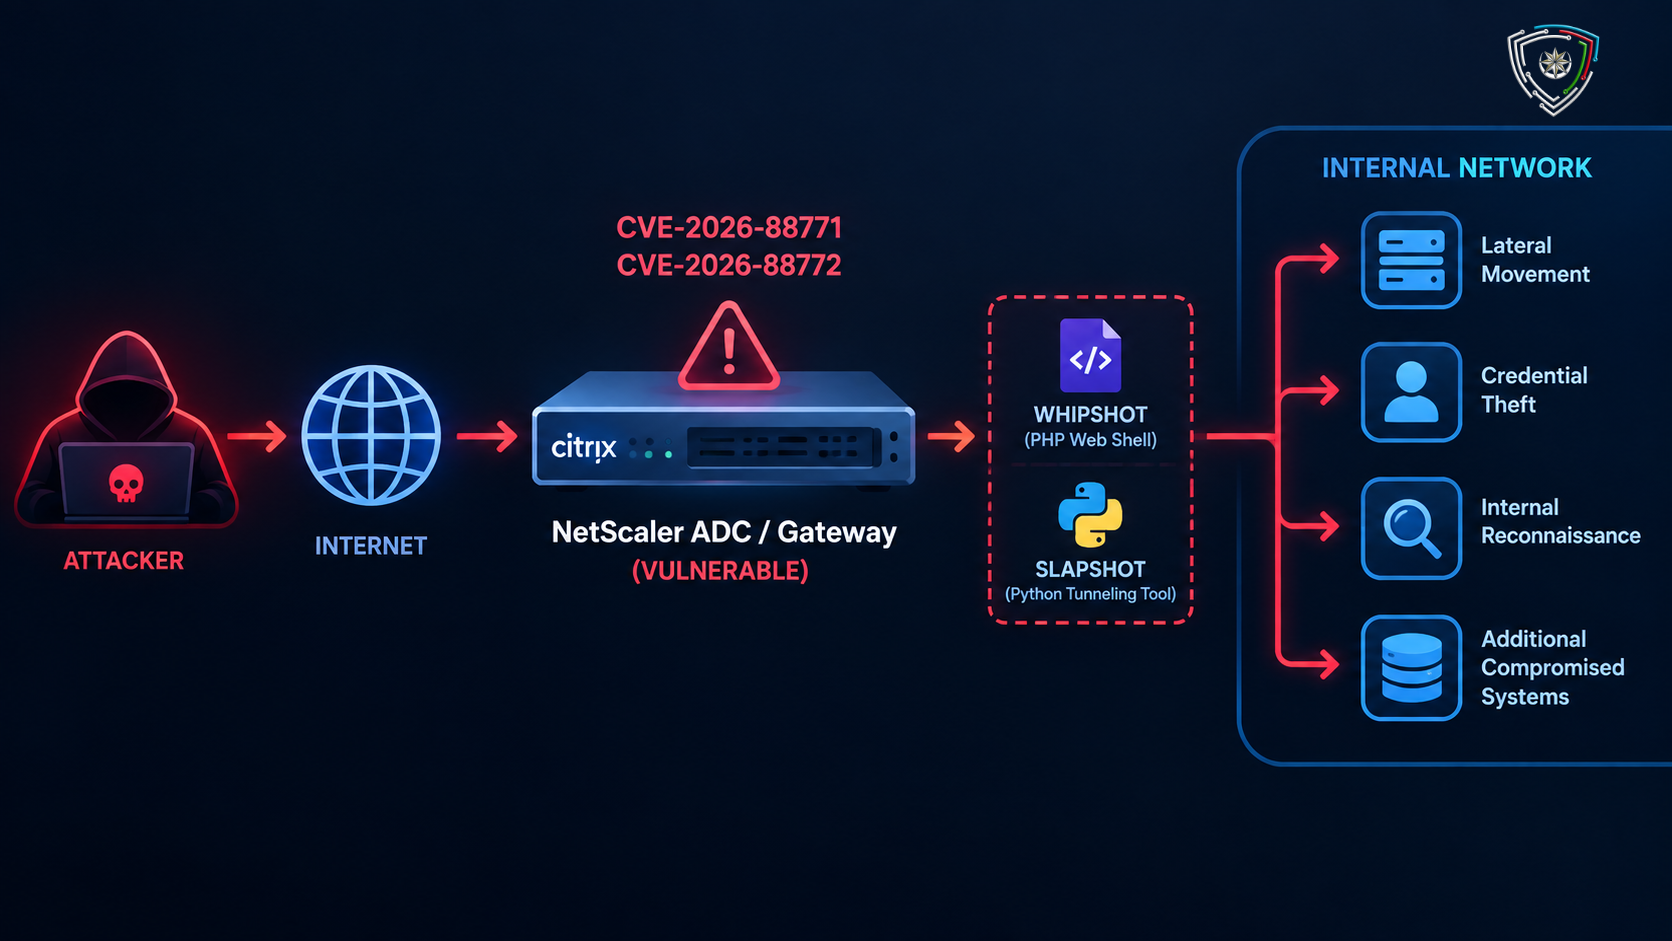
"Google" şirkətinin "Mandiant" və Təhdid Kəşfiyyatı Qrupunun (GTIG) hesabatına görə "Citrix" tərəfindən həftəsonu yamaqlanan "NetScaler" sıfırıncı gün (zero-day) zəiflikləri kiberhücumlarda aktiv şəkildə istismar edilir. CVE-2026-88771 və CVE-2026-88772 kimi izlənilən bu təhlükəsizlik boşluqları "NetScaler ADC" və "NetScaler Gateway" sistemlərinə təsir göstərir. Kiberhücumçular bu kritik zəifliklərdən istifadə edərək autentifikasiya tələb olunmadan uzaqdan kod icrasını (RCE) həyata keçirə bilirlər.
Hücumları sentyabrın sonlarında aşkarlayan (əsasən CVE-2026-88772 zəifliyinə diqqət yetirən) "Mandiant" və GTIG komandalarının araşdırması göstərib ki, bu sıfırıncı gün kampaniyası ən azı sentyabr ayının əvvəlindən bəri davam edir. Hücumların əsasən Şimali Amerika və Avropada yerləşən təşkilatlara təsir etdiyi ehtimal olunur. Hədəfə alınan qurumlar dövlət, maliyyə xidmətləri, təhsil, hüquq və peşəkar xidmətlər sektorlarını əhatə edir.
Hücumçular zəiflikdən istifadə edərək "NetScaler ADC" və "Gateway" cihazlarına "root" (ən yüksək imtiyazlı) girişi əldə edirlər. Daha sonra cihazın veb server konfiqurasiyasını dəyişdirərək oraya "web shell"lər yerləşdirir və onları həmin "root" imtiyazları ilə icra edirlər. "Mandiant" bu hücumlar zamanı əvvəllər rast gəlinməyən yeni zərərli proqramlar aşkar edib:
Bu iki alət birlikdə fəaliyyət göstərərək hücumçulara sındırılmış cihazdan qurbanın daxili şəbəkəsinə yol açır. Alətlər vasitəsilə daxili şəbəkədə kəşfiyyat, lateral (yan) hərəkət və giriş məlumatlarının (credentials) oğurlanması həyata keçirilir. Ən azı bir insidentdə hakerlərin bu tuneldən istifadə edərək daxili şəbəkəni əl ilə araşdırdığı və giriş məlumatlarını oğurladığı müəyyən edilib. Eyni zamanda, təhdid aktyorunun bir çox sındırılmış mühitdə oxşar "web shell"ləri idarə edə biləcəyinə dair əlamətlər də müşahidə olunub.
Kibertəhlükəsizlik ekspertlərinin məlumatına görə, təhdid aktyorları tərəfindən həyata keçirilən bu istismar cəhdləri olduqca ciddidir. "GreyNoise" şirkəti zəifliklər rəsmi olaraq açıqlanmazdan bir neçə gün əvvəl – sentyabrın 24-də bu istismar cəhdlərini qeydə alıb. Hücumçular əmrlərinin veb loglarında görünməməsi üçün kuki (cookie) dəyərləri ilə əlaqə quran, parolla qorunan xüsusi "web shell" quraşdırmağa və "/bin/sh" faylında bitləri (setuid və setgid) dəyişərək "root shell" əldə etməyə çalışıblar.
Kampaniyanın təsiri olduqca böyükdür. "Mandiant"ın texniki direktoru (CTO) Çarlz Karmakal onlarla təşkilatın hədəf alındığını və hücumçular arasında dövlət tərəfindən dəstəklənən təhdid aktyorlarının ola biləcəyini qeyd edib. Kibertəhlükəsizlik mütəxəssisi Kevin Beaumont isə 100-dən çox qurban təşkilatın olduğunu və bunun bir casusluq kampaniyasının hissəsi ola biləcəyini vurğulayıb. Sentyabrın 27-nə olan məlumata əsasən "Palo Alto Networks" təxminən 50.000 "NetScaler" instansiyasının potensial təhlükə altında olduğunu açıqlamışdır.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən sistem administratorlarına və qurumlara dövlət kibertəhlükəsizlik agentliklərinin çağırışlarını nəzərə alaraq zərər çəkmiş "NetScaler" cihazlarını araşdırma müddətində internetdən təcrid etmək və təcili olaraq "Citrix" tərəfindən təqdim edilmiş ən son təhlükəsizlik yamaqlarını tətbiq etmək tövsiyə olunur.
 29 sentyabr 2026
 28 sentyabr 2026
 26 sentyabr 2026
 25 sentyabr 2026
 24 sentyabr 2026
 21 sentyabr 2026
 09 sentyabr 2026
 09 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur